Secrets
Clés API, mots de passe et clés privées dans votre code.
Scan de code automatique à chaque push, les problèmes deviennent des bugs sur votre tableau
À chaque push, Kantex analyse les lignes modifiées à la recherche de secrets, d’injections, de connexions non sécurisées et de restes de débogage. Avec KantexAI, un second contrôle plus approfondi s’ajoute. À partir de la gravité que vous choisissez, une détection devient un bug, et le push suivant ne crée pas de doublon.
Inclus à partir de la formule Business, 13 € par utilisateur et par mois
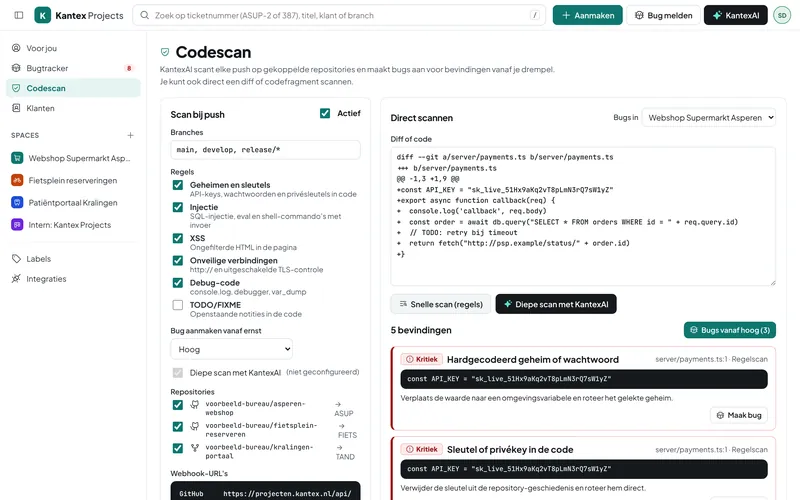
Choisissez les règles, les branches à analyser et la gravité à partir de laquelle un bug est créé.
À chaque push, Kantex récupère les modifications et n’analyse que les lignes modifiées.
Les détections au-dessus de votre seuil apparaissent comme bugs sur le tableau, avec fichier, ligne et proposition.
Clés API, mots de passe et clés privées dans votre code.
SQL construit avec des entrées, eval, commandes shell et HTML non filtré.
http:// et vérification TLS désactivée.
console.log, debugger et var_dump qui partiraient en production.
Un second contrôle avec explication et proposition de correctif.
Analysez uniquement main, ou aussi les branches de fonctionnalité. Vous choisissez le motif.
Non. Le scan de code détecte tôt les erreurs fréquentes, à chaque push. Pour un audit complet ou un test d’intrusion, un spécialiste reste nécessaire.
Oui. Avec Gratuit et Team, vous ajoutez le scan de code pour 29 € par mois. Il est inclus dans Business.
Uniquement si vous activez le scan KantexAI. Le scan par règles s’exécute entièrement dans Kantex Projects.
Toutes les fonctionnalités, votre propre environnement et un service de migration gratuit. Aucune carte bancaire requise.