Secrets
API-Keys, Passwörter und private Schlüssel in Ihrem Code.
Automatischer Code-Scan bei jedem Push, Funde landen als Bugs auf Ihrem Board
Bei jedem Push scannt Kantex die geänderten Zeilen auf Secrets, Injection, unsichere Verbindungen und Debug-Reste. Mit KantexAI kommt eine zweite, tiefere Prüfung hinzu. Ab dem Schweregrad, den Sie wählen, wird ein Fund zum Bug, und ein weiterer Push erzeugt kein Duplikat.
Enthalten ab dem Paket Business, 13 € pro Benutzer pro Monat
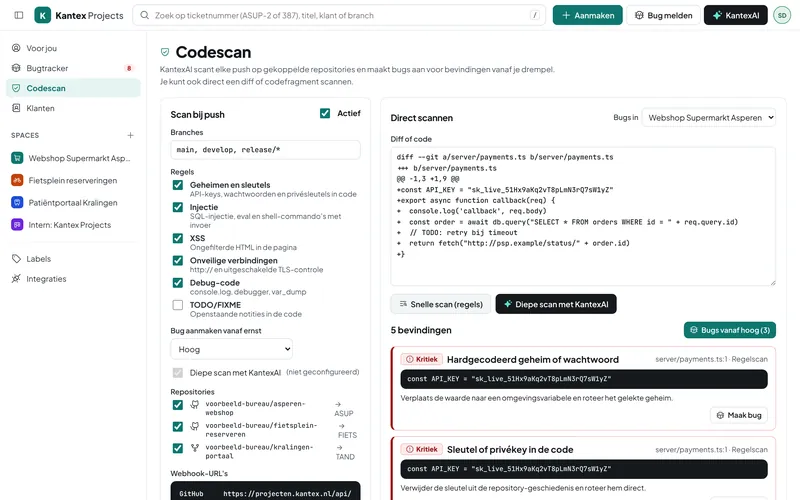
Wählen Sie die Regeln, die zu scannenden Branches und ab welchem Schweregrad ein Bug entsteht.
Bei jedem Push ruft Kantex die Änderungen ab und scannt nur die geänderten Zeilen.
Funde über Ihrer Schwelle stehen als Bug auf dem Board, mit Datei, Zeile und Vorschlag.
API-Keys, Passwörter und private Schlüssel in Ihrem Code.
SQL mit Eingaben, eval, Shell-Befehle und ungefiltertes HTML.
http:// und deaktivierte TLS-Prüfung.
console.log, debugger und var_dump, die sonst mit ausgeliefert würden.
Eine zweite Prüfung mit Erklärung und Vorschlag für den Fix.
Nur main scannen oder auch Feature-Branches. Sie wählen das Muster.
Nein. Der Code-Scan fängt häufige Fehler früh ab, bei jedem Push. Für ein vollständiges Audit oder einen Penetrationstest braucht es weiterhin Spezialisten.
Ja. In Kostenlos und Team buchen Sie den Code-Scan für 29 € pro Monat hinzu. In Business ist er enthalten.
Nur wenn Sie den KantexAI-Scan einschalten. Der regelbasierte Scan läuft vollständig in Kantex Projects selbst.
Alle Funktionen, Ihre eigene Umgebung und ein kostenloser Umzugsservice. Keine Kreditkarte erforderlich.