Secretos
API keys, contraseñas y claves privadas en tu código.
Análisis de código automático en cada push, y los problemas se convierten en bugs en tu tablero
En cada push, Kantex analiza las líneas modificadas en busca de secretos, inyecciones, conexiones inseguras y restos de depuración. Con KantexAI se añade una segunda revisión más profunda. A partir de la gravedad que elijas, un hallazgo se convierte en bug, y el siguiente push no crea duplicados.
Incluido a partir del plan Business, 13 € por usuario al mes
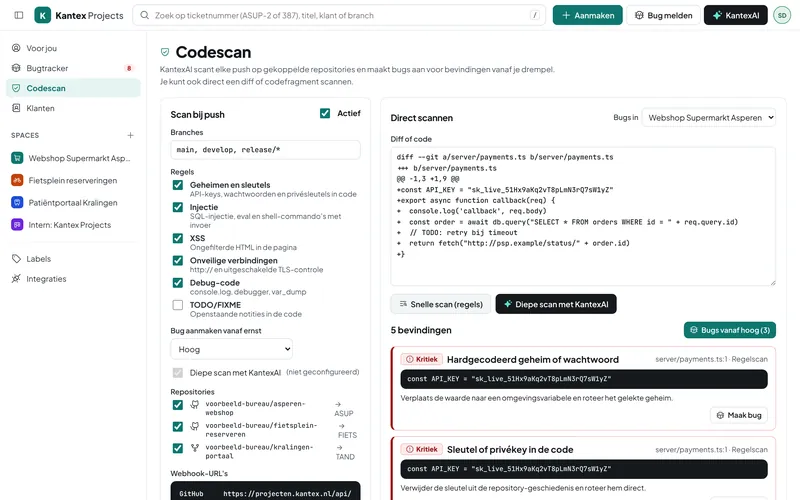
Elige las reglas, las branches que se analizan y a partir de qué gravedad se crea un bug.
En cada push, Kantex obtiene los cambios y analiza solo las líneas modificadas.
Los hallazgos por encima de tu umbral aparecen como bugs en el tablero, con archivo, línea y una propuesta.
API keys, contraseñas y claves privadas en tu código.
SQL con entrada de usuario, eval, comandos de shell y HTML sin filtrar.
http:// y verificación TLS desactivada.
console.log, debugger y var_dump que acabarían en producción.
Una segunda revisión con explicación y una propuesta de corrección.
Analiza solo main o también las feature branches. Tú eliges el patrón.
No. El análisis de código detecta pronto los errores habituales, en cada push. Para una auditoría completa o un test de penetración sigues necesitando un especialista.
Sí. En Gratis y Team añades el análisis de código por 29 € al mes. En Business está incluido.
Solo si activas el análisis con KantexAI. El análisis por reglas se ejecuta íntegramente dentro de Kantex Projects.
Todas las funciones, tu propio entorno y un servicio de migración gratuito. Sin tarjeta de crédito.